Software und vernetzte Produkte sind heute fester Bestandteil nahezu aller Unternehmensprozesse. Gleichzeitig nehmen Cyberangriffe auf solche Produkte kontinuierlich zu. Mit dem Cyber Resilience Act hat die Europäische Union ein einheitliches Regelwerk geschaffen, das Cybersicherheitsanforderungen für Produkte mit digitalen Elementen sowie entsprechende Pflichten für Hersteller und weitere Wirtschaftsakteure festlegt.
Warum der Cyber Resilience Act wichtig ist
Die Anzahl und Komplexität von Cyberangriffen auf vernetzte Produkte und Software nimmt seit Jahren zu. Gleichzeitig unterscheiden sich die Sicherheitsniveaus von Produkten auf dem europäischen Markt teilweise erheblich. Sicherheitsfunktionen, Update-Mechanismen oder der Umgang mit Schwachstellen werden von Herstellern oft unterschiedlich umgesetzt, was die Bewertung der Cybersicherheit für Endkunden erschwert.
Mit dem Cyber Resilience Act wird das Ziel verfolgt, einheitliche grundlegende Cybersicherheitsanforderungen für Produkte mit digitalen Elementen auf dem europäischen Markt zu schaffen. Hersteller sollen Cybersicherheitsanforderungen künftig bereits bei der Entwicklung ihrer Produkte berücksichtigen (Security by Design) und Produkte mit sicheren Standardeinstellungen bereitstellen (Security by Default). Darüber hinaus werden Unternehmen verpflichtet, Schwachstellen über den gesamten Produktlebenszyklus zu überwachen, zu bewerten und angemessen zu behandeln. Durch diese Vorgaben soll die Widerstandsfähigkeit digitaler Produkte gegenüber Cyberbedrohungen erhöht und das Vertrauen von Unternehmen und Verbrauchern in digitale Technologien gestärkt werden.
Wer ist vom Cyber Resilience Act betroffen?
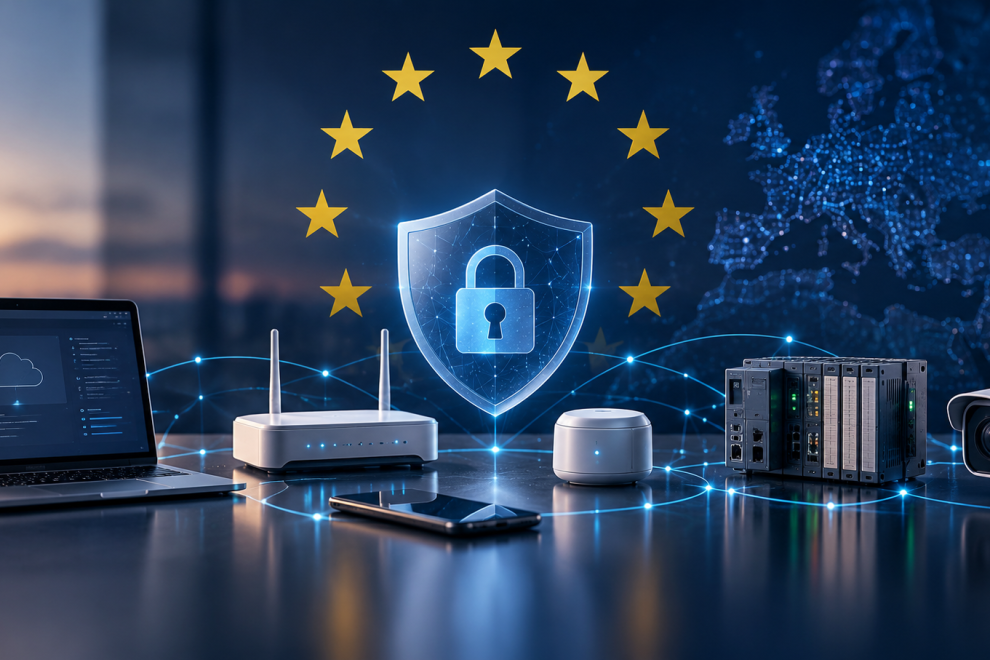
Der Cyber Resilience Act gilt für Produkte mit digitalen Elementen, die im Rahmen einer gewerblichen Tätigkeit auf dem EU-Markt bereitgestellt werden und sich direkt oder indirekt mit einem anderen Gerät oder Netzwerk verbinden können.
Als Produkte mit digitalen Elementen gelten Hardware- und Softwareprodukte einschließlich ihrer Fernverarbeitungslösungen sowie Software- oder Hardwarekomponenten, die separat in Verkehr gebracht werden. Damit können beispielsweise Router, IoT-Geräte, industrielle Steuerungen, mobile Apps, On-Premise-Software oder separat bereitgestellte Embedded Software erfasst sein, sofern sie die genannten Voraussetzungen erfüllen und keine Ausnahme greift.
Adressaten der Verordnung sind insbesondere Hersteller, Bevollmächtigte, Importeure und Händler. Die umfassendsten Pflichten treffen grundsätzlich die Hersteller. Sie sind insbesondere für die Cybersicherheit des Produkts, die Behandlung von Schwachstellen und die Durchführung der erforderlichen Konformitätsbewertung verantwortlich. Importeure und Händler müssen vor dem Inverkehrbringen beziehungsweise der Bereitstellung insbesondere prüfen, ob zentrale Konformitätsanforderungen erfüllt sind, und bei erkennbaren Abweichungen tätig werden. Bevollmächtigte übernehmen die Aufgaben, die ihnen der Hersteller ausdrücklich in einem schriftlichen Mandat überträgt. Als Hersteller gilt auch, wer ein Produkt entwickeln oder herstellen lässt und es unter dem eigenen Namen oder der eigenen Marke vermarktet.
Reine Cloud-Dienste wie SaaS, PaaS oder IaaS fallen nicht automatisch unter den CRA. Eine cloudbasierte Funktion kann jedoch Teil eines betroffenen Produkts sein, wenn sie speziell vom Hersteller oder für ihn entwickelt wurde und das Produkt ohne diese Funktion nicht vollständig funktionieren würde.
Ob ein konkretes Produkt erfasst ist, muss daher anhand seiner Eigenschaften, der vorgesehenen Verwendung, der Marktbereitstellung und möglicher gesetzlicher Ausnahmen geprüft werden.
Die wichtigsten Fristen des CRA
Der Cyber Resilience Act wird schrittweise anwendbar. Für Unternehmen sind beziehungsweise waren daher mehrere Stichtage relevant, wobei insbesondere die Meldepflichten bereits vor der vollständigen Anwendung der Verordnung wirksam werden.
10. Dezember 2024: Inkrafttreten des CRA
Der CRA ist am 10. Dezember 2024 in Kraft getreten. Das Inkrafttreten bedeutet jedoch noch nicht, dass sämtliche Pflichten unmittelbar anzuwenden waren. Die Verordnung sieht hierfür gestaffelte Anwendungszeitpunkte vor.
11. Juni 2026: Regelungen für Konformitätsbewertungsstellen
Seit dem 11. Juni 2026 gilt Kapitel IV des CRA. Es regelt insbesondere die Benennung, Notifizierung und Überwachung der Konformitätsbewertungsstellen. Für Hersteller war dieser Termin vor allem dann relevant, wenn das vorgesehene Konformitätsbewertungsverfahren die Beteiligung einer notifizierten Stelle erforderte.
11. September 2026: Beginn der Meldepflichten
Seit dem 11. September 2026 gelten die Meldepflichten nach Artikel 14 des CRA. Hersteller müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle, die sich auf die Sicherheit ihrer Produkte mit digitalen Elementen auswirken, nach den Vorgaben des CRA melden. Diese Pflichten gelten auch für Produkte, die bereits vor dem 11. Dezember 2027 in Verkehr gebracht wurden, sofern sie in den Anwendungsbereich des CRA fallen.
11. Dezember 2027: Vollständige Anwendung des CRA
Ab dem 11. Dezember 2027 gilt der CRA grundsätzlich vollständig. Produkte mit digitalen Elementen, die ab diesem Zeitpunkt in der EU in Verkehr gebracht werden, müssen die jeweils anwendbaren Anforderungen erfüllen. Dazu gehören unter anderem die grundlegenden Cybersicherheitsanforderungen, das Schwachstellenmanagement, die technische Dokumentation, das erforderliche Konformitätsbewertungsverfahren, die EU-Konformitätserklärung und die CE-Kennzeichnung.
Produkte, die bereits vor dem 11. Dezember 2027 in Verkehr gebracht wurden, unterliegen den übrigen CRA-Anforderungen grundsätzlich nur dann, wenn sie ab diesem Datum wesentlich verändert werden. Die bereits seit September 2026 geltenden Meldepflichten bleiben hiervon unberührt.
Hinweis zur Übergangsregelung bis 2028
Bestimmte EU-Baumusterprüfbescheinigungen und Zulassungsentscheidungen zu Cybersicherheitsanforderungen, die nach anderem EU-Harmonisierungsrecht erteilt wurden, bleiben grundsätzlich bis zum 11. Juni 2028 gültig, sofern sie nicht vorher auslaufen oder andere unionsrechtliche Regelungen eine abweichende Gültigkeit festlegen. Hierbei handelt es sich jedoch nicht um eine allgemeine Umsetzungsfrist für Unternehmen, sondern um eine spezielle Übergangsregelung für bestehende Bescheinigungen.
Welche Anforderungen müssen Hersteller umsetzen?
Ausgangspunkt der Aufgaben ist eine dokumentierte Cybersicherheitsrisikobewertung. Auf ihrer Grundlage müssen Produkte so konzipiert, entwickelt und hergestellt werden, dass sie ein dem jeweiligen Risiko angemessenes Cybersicherheitsniveau gewährleisten. Dazu gehören unter anderem sichere Voreinstellungen, der Schutz vor unbefugtem Zugriff sowie der Schutz von Vertraulichkeit, Integrität und Verfügbarkeit von Daten und Funktionen.
Hersteller müssen außerdem ein systematisches Schwachstellenmanagement etablieren. Schwachstellen sind zu identifizieren, zu dokumentieren und während des festgelegten Supportzeitraums wirksam zu behandeln. Erforderliche Sicherheitsupdates müssen kostenlos bereitgestellt und grundsätzlich getrennt von Funktionsupdates angeboten werden.
Darüber hinaus müssen die im Produkt enthaltenen Softwarekomponenten und Abhängigkeiten durch eine Software Bill of Materials nachvollziehbar dokumentiert werden.
Ergänzend sind Prozesse einzurichten, um aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle innerhalb der vorgegebenen Fristen zu bewerten und über die zentrale CRA-Meldeplattform der ENISA (The European Union Agency for Cybersecurity) an die ENISA und das zuständige nationale CSIRT (Computer Security Incident Response Team) zu melden.
Nutzer müssen verständliche Sicherheitsinformationen erhalten, beispielsweise zur sicheren Installation und Verwendung des Produkts, zu Sicherheitsupdates, Kontaktmöglichkeiten für Schwachstellenmeldungen und zum Supportzeitraum.
Vor dem Inverkehrbringen muss der Hersteller die technische Dokumentation erstellen und das jeweils vorgeschriebene Konformitätsbewertungsverfahren durchführen. Anschließend sind die EU-Konformitätserklärung auszustellen und die CE-Kennzeichnung anzubringen. Werden nachträglich Abweichungen oder erhebliche Cybersicherheitsrisiken festgestellt, sind geeignete Korrekturmaßnahmen zu ergreifen. Je nach Situation kann dies auch die Rücknahme oder den Rückruf eines Produkts erfordern.
Was bedeutet der CRA für bestehende Produkte?
Für Produkte mit digitalen Elementen, die bereits vor dem 11. Dezember 2027 in der Europäischen Union in Verkehr gebracht wurden, enthält der Cyber Resilience Act eine Übergangsregelung. Sie unterliegen den Anforderungen des CRA grundsätzlich nur dann, wenn sie ab diesem Datum wesentlich verändert werden.
Davon zu unterscheiden sind Produkte mit digitalen Elementen, die ab dem 11. Dezember 2027 in Verkehr gebracht werden. Für sie gelten die jeweils anwendbaren Anforderungen des CRA vollständig. Entscheidend ist damit nicht allein, wann ein Produktmodell entwickelt oder erstmals angeboten wurde, sondern wann die betreffende Produkteinheit in der EU erstmals auf dem Markt bereitgestellt wird. Unternehmen sollten deshalb ihre Produkt- und Vertriebssituation genau prüfen und nicht pauschal davon ausgehen, dass ein älteres Produktmodell von den neuen Anforderungen ausgenommen ist.
Eine wichtige Ausnahme von der Übergangsregelung betrifft die Meldepflichten nach Artikel 14 des CRA. Diese gelten bereits seit dem 11. September 2026 auch für Produkte im Anwendungsbereich des CRA, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden. Hersteller benötigen daher auch für bestehende Produkte geeignete Prozesse, um aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle zu erkennen, zu bewerten und fristgerecht zu melden.
Für künftige Produktgenerationen gewinnt zudem die langfristige Planung von Produktpflege und Support an Bedeutung. Hersteller müssen für Produkte, die den vollständigen CRA-Anforderungen unterliegen, einen angemessenen Supportzeitraum festlegen, Schwachstellen während dieses Zeitraums wirksam behandeln und erforderliche Sicherheitsupdates bereitstellen. Produktentwicklung, Produktmanagement, Support und Schwachstellenmanagement sollten deshalb frühzeitig aufeinander abgestimmt werden.
Welche Folgen drohen bei Verstößen?
Verstöße gegen den Cyber Resilience Act können sowohl finanzielle als auch unmittelbare Auswirkungen auf die Vermarktung eines Produkts haben. Die zuständigen Marktüberwachungsbehörden können Wirtschaftsakteure zunächst auffordern, festgestellte Abweichungen zu beseitigen und geeignete Korrekturmaßnahmen zu ergreifen. Wird die Konformität nicht hergestellt, kann die Bereitstellung des betroffenen Produkts auf dem Markt eingeschränkt oder untersagt werden. Zudem können Produkte vom Markt genommen oder zurückgerufen werden. Dies kann auch bei fortbestehenden formalen Mängeln relevant werden, etwa bei einer fehlenden CE-Kennzeichnung, einer nicht ordnungsgemäßen EU-Konformitätserklärung oder einer unvollständigen technischen Dokumentation.
Zusätzlich sieht der CRA erhebliche Geldbußen vor. Verstöße gegen die grundlegenden Cybersicherheitsanforderungen sowie gegen zentrale Hersteller- und Meldepflichten können mit Geldbußen von bis zu 15 Millionen Euro oder, bei Unternehmen, von bis zu 2,5 Prozent des weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres geahndet werden, je nachdem, welcher Betrag höher ist. Für Verstöße gegen weitere Pflichten, beispielsweise zur Konformitätsbewertung oder zu den Pflichten von Importeuren und Händlern, gelten abgestufte niedrigere Höchstgrenzen. Bei der Festlegung der konkreten Sanktion sind unter anderem Art, Schwere und Dauer des Verstoßes sowie die Größe des betroffenen Unternehmens zu berücksichtigen.
Die möglichen Folgen beschränken sich damit nicht auf Bußgelder. Insbesondere Vertriebsbeschränkungen, Rücknahmen und Rückrufe können für Unternehmen erhebliche wirtschaftliche und operative Auswirkungen haben.
Zukunftsausblick: CRA als neuer Marktstandard
Mit der vollständigen Anwendung des CRA wird Cybersicherheit zunehmend zu einem festen Bestandteil von Produktqualität und Marktzugang. Hersteller müssen Sicherheitsanforderungen künftig über den gesamten Produktlebenszyklus berücksichtigen, von der Entwicklung über die Bereitstellung bis zur Pflege und Aktualisierung des Produkts.
Dadurch dürften auch nachvollziehbare Sicherheitsnachweise, verlässliche Supportzeiträume und ein geregelter Umgang mit Schwachstellen in Lieferanten- und Kundenbeziehungen an Bedeutung gewinnen. Harmonisierte europäische Normen sollen die gesetzlichen Vorgaben weiter konkretisieren und Unternehmen bei der Konformitätsbewertung unterstützen.
Eine frühzeitige Umsetzung kann während der Übergangsphase das Vertrauen von Kunden und Geschäftspartnern stärken. Langfristig dürfte die CRA-Konformität jedoch weniger ein freiwilliges Qualitätsmerkmal als vielmehr eine grundlegende Voraussetzung für den Zugang zum europäischen Markt darstellen.
Fazit
Der Cyber Resilience Act schafft erstmals einen einheitlichen europäischen Rechtsrahmen für die Cybersicherheit von Produkten mit digitalen Elementen. Er verpflichtet betroffene Hersteller, Cybersicherheit bereits bei der Entwicklung zu berücksichtigen und Schwachstellen über den gesamten Produktlebenszyklus hinweg angemessen zu behandeln.
Nicht jedes Unternehmen und nicht jedes digitale Angebot fällt automatisch in den Anwendungsbereich. Unternehmen sollten daher zunächst sorgfältig prüfen, welche Produkte betroffen sind und welche Rolle sie als Hersteller, Importeur oder Händler einnehmen. Besondere Aufmerksamkeit erfordern die Meldepflichten seit dem 11. September 2026 und die vollständige Anwendung des CRA ab dem 11. Dezember 2027.
Wer sich frühzeitig mit den Anforderungen auseinandersetzt, kann notwendige Anpassungen strukturiert in Produktentwicklung, Schwachstellenmanagement, Support und Compliance integrieren. Der CRA wird Cybersicherheit damit langfristig zu einem festen Bestandteil von Produktqualität und Marktzugang in der Europäischen Union machen.