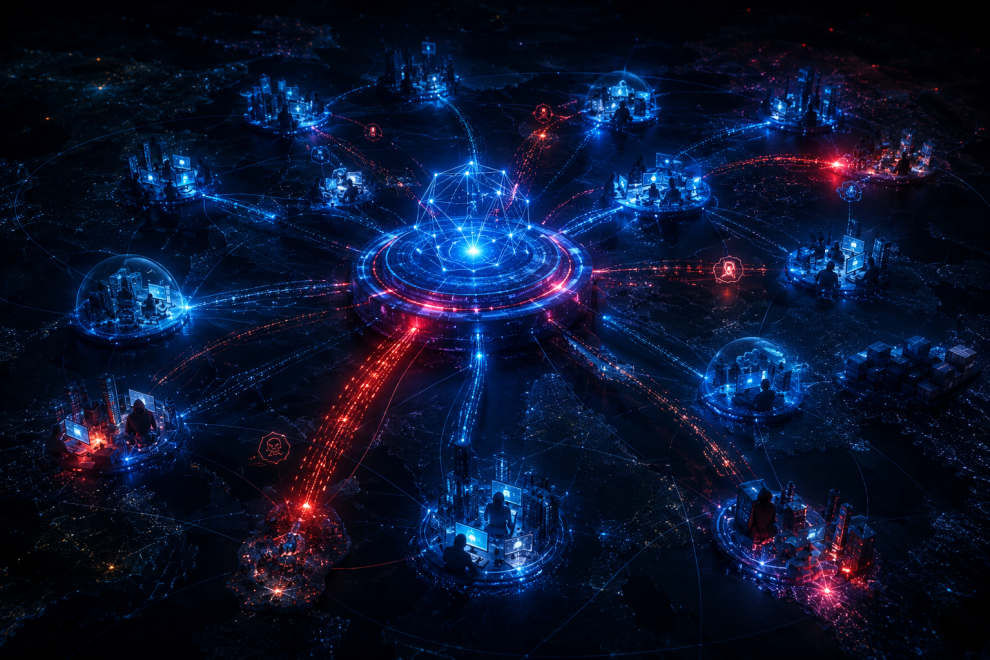
Das Jahr 2025 stand im Zeichen einer fortschreitenden Veränderung des Bedrohungsökosystems: Im dritten Quartal allein wurden 45 neue Cybercrime-Gruppen und bis zu 85 aktive Ransomware-Gruppen registriert. Diese Zunahme spiegelt nicht nur einen quantitativen Anstieg des Risikos wider, sondern bedeutet auch einen tiefgreifenden Wandel der Vorgehensweisen.
Es zeigt sich eine zunehmende Zusammenarbeit zwischen den cyberkriminellen Gruppen, insbesondere aufgrund des verstärkten Drucks durch die Strafverfolgungsbehörden und des Wettbewerbs zwischen den Akteuren. Wenn man die Herausforderungen von Cyberangriffen im Jahr 2025 (und auch 2026) verstehen möchte, muss man analysieren, wie diese Akteure den Cyberraum in eine Umgebung beispielloser technischer und strategischer Zusammenarbeit verwandelt haben.
Wie passten sich Cyberangriffe im Jahr 2025 an die zunehmende Verstärkung der Abwehrmaßnahmen an?
Eine der auffälligsten Entwicklungen ist die Bildung von Zweckbündnissen, die oft als „Inter-Franchises“ bezeichnet werden. Anstatt sich auf ein einziges Tool oder eine einzige Methode zu beschränken, schließen sich Gruppen mit sich ergänzenden Fähigkeiten zusammen, um ihre Effizienz zu maximieren. Ein eindrucksvolles Beispiel ist das Kollektiv, das Scattered Spider, LAPSUS$ und ShinyHunters umfasst. Diese Allianz veranschaulicht die Komplementarität der Kompetenzen: Social Engineering, Umgehung von Authentifizierungsmechanismen und Datenexfiltration.
Diese Zusammenarbeit ermöglichte Angriffe auf globale Konzerne wie Toyota, FedEx, UPS, Adidas, Disney oder auch McDonald’s. Parallel dazu ist die Entstehung von Ransomware-Kartellen zu beobachten, wie beispielsweise DragonForce. Diese Gruppe erklärte im März 2025 ihre Umwandlung in ein Kartell und operiert seither als Zusammenschluss von Affiliates, die ihre Eigenständigkeit bewahren und gleichzeitig von einer gemeinsamen Infrastruktur profitieren: Leak-Websites, C2-Server, Tools zur Kampagnenverwaltung und technischer Support. Dieses Modell, das Mitglieder von LockBit oder Conti angezogen hat, hat bereits führende Unternehmen wie Toyota, FedEx, UPS, Adidas, Disney oder McDonald’s getroffen.
Der Threat Status Report 2025/2026 beschreibt detailliert die Entwicklung der Organisationsmodelle cyberkrimineller Gruppen zwischen Allianzen und Kartellen.
Welche neuen Methoden setzen die Angreifer in diesem Jahr ein?
Während Allianzen die Schlagkraft verstärken, ist die Weiterentwicklung der Angriffsmethoden ebenso besorgniserregend. Sicherheitsteams beobachten eine Veränderung der Angriffsflächen: Die Angreifer begnügen sich nicht mehr damit, privilegierte Windows-Konten zu kompromittieren, sondern nehmen nun bisher vernachlässigte Infrastrukturkomponenten ins Visier.
DevOps-Ketten und CI/CD-Pipelines sind zu vorrangigen Zielen geworden. Eine einzige Sicherheitslücke in diesen Umgebungen ermöglicht oft einen initialen Zugriff mit erweiterten Berechtigungen, wodurch Angreifer schlecht geschützte Geheimnisse aus dem Code oder den Commit-Historien extrahieren können. Darüber hinaus werden Kubernetes-Umgebungen in großem Umfang ausgenutzt und können bei mangelhafter Absicherung bedeutende Eintrittspunkte darstellen.
Ein weiterer bedeutender Trend bei Cyberangriffen im Jahr 2025 ist die zunehmende Fokussierung auf Linux-Systeme, die in Active Directory-Domänen integriert sind. Diese Systeme werden oft weniger stark überwacht als ihre Windows-Pendants und bieten Angreifern Möglichkeiten zur Persistenz in kompromittierten Umgebungen. Techniken wie „Kerberoasting“ oder LSASS-Dumping bleiben relevant, während neue Varianten, die das „NTLM Reflective Relay“ ausnutzen, eine Rechteausweitungen in großem Umfang ermöglichen.
Warum sind die Grundlagen nach wie vor die Schwachstelle von Unternehmen?
Trotz der Komplexität neuer Bedrohungen betont der Bericht, dass die ausgenutzten Schwachstellen überwiegend klassischer Natur sind. Nicht gepatchte Systeme, täglich genutzte Konten mit zu weitreichenden Berechtigungen und lax umgesetzte Zugriffskontrollen stellen nach wie vor die wichtigsten Einfallstore für Cyberkriminelle dar.
Die Raffinesse der Angriffe liegt nicht immer im Ausnutzen der Schwachstelle selbst, sondern in der Fähigkeit der Angreifer, ihre Schadprogramme anzupassen und ihre Command-and-Control-Aktivitäten (C2) zu verschleiern. Der Einsatz kommerzieller Packer erweist sich zudem als sehr effektiv, um EDR-Lösungen zu umgehen. Insgesamt bleiben mangelhaft umgesetzte Sicherheitsgrundlagen nach wie vor ein entscheidender Faktor für den Erfolg der beobachteten Angriffe.
Fazit: Anpassung an die neue Ära der Bedrohungen
Die Analyse der Cyberangriffe 2025 zeigt, dass sich das Ökosystem der Cyberkriminellen weiterhin in Richtung besser organisierter und technisch ausgefeilterer Modelle entwickelt. Angesichts der Bildung von Kartellen wie DragonForce und der systematischen Ausnutzung von DevOps- und Cloud-Umgebungen müssen Unternehmen ihre Resilienz unbedingt stärken, indem sie sich auf die Grundlagen der IT-Sicherheit besinnen und gleichzeitig den menschlichen Faktor der Verteidigung nicht außer Acht lassen.
Dieser Blogbeitrag fasst einen Teil der beobachteten Trends zusammen. Der Threat Status Report 2025/2026 bietet eine detaillierte Analyse der technischen und organisatorischen Entwicklungen der Bedrohungslage.