Votre système de froid, de chauffage ou de production est-il visible depuis Internet ? Dans la nuit du 11 au 12 octobre, cette question est devenue très concrète pour la grande distribution française. La vague d’attaques s’étend désormais à des équipements Dixell, après ceux de Danfoss. Claroty vient aussi de publier une expérience sur le rôle de l’IA (voir la section dédiée).
Ce qui s’est passé
Plusieurs enseignes de la grande distribution ont vu leurs installations frigorifiques perturbées. Les réglages de dégivrage auraient été modifiés à distance, avec des températures atteignant jusqu’à 50 °C dans certains cas. Plusieurs centaines de magasins seraient concernés, et la facture pourrait atteindre plusieurs millions d’euros à l’échelle nationale.
Une enquête est ouverte et les autorités sont mobilisées. Le mode opératoire exact reste à confirmer. Il serait question d’anciennes versions d’un logiciel de régulation du froid.
La vague d’attaques s’étend désormais à des équipements Dixell, après ceux de Danfoss. À ce jour, aucune revendication, mais un objectif apparent identique : perturber la chaîne du froid en manipulant les paramètres des installations frigorifiques.
Une attaque sans malware : comment c’est possible
Des chercheurs de Claroty ont documenté, sur un contrôleur frigorifique du même secteur, une faille permettant de contourner l’authentification. Le lien avec l’incident français n’est pas confirmé. Mais le scénario montre à quel point une chaîne d’attaque peut être courte :
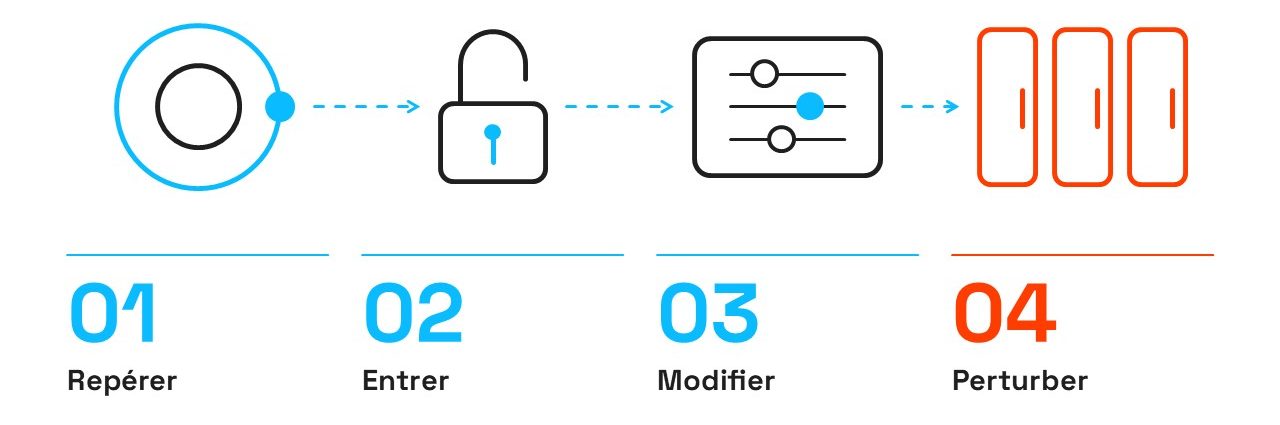
- Repérer une interface de supervision accessible depuis Internet, avec des outils publics comme Shodan, Censys ou l’IA.
- Entrer grâce à une faiblesse d’authentification tel que la CVE-2025-41450 – « Code of the Day » – qui donne les droits administrateur.
- Modifier les réglages avec les fonctions normales de l’interface, par exemple les cycles de dégivrage.
- Perturber les températures en les faisant monter : les produits sont perdus.
Ni ransomware, ni malware, ni même nécessairement de code à exécuter. Tout passe par l’interface légitime.
Attention : il s’agit d’un scénario plausible, pas d’une reconstitution confirmée de l’incident.
Pourquoi c’est un sujet de dirigeants
Ici, la cybersécurité ne protège plus seulement des fichiers. Elle protège des produits frais, des stocks, des rayons pleins et la confiance des clients.
Le même raisonnement vaut pour un hôpital et sa chaîne du froid, une usine et sa régulation, ou une collectivité et ses équipements techniques. Partout où un équipement connecté pilote un procédé physique, la continuité d’activité dépend aussi de la cybersécurité.
Et l’intelligence artificielle ? 28 minutes et 6 dollars
À ce jour, rien ne permet d’affirmer que l’IA a été utilisée dans cette double vague d’attaques. Mais une expérience publiée le 13 octobre par les équipes Team82 de Claroty montre ce qui est désormais à portée de main.
Les chercheurs ont voulu mesurer la rapidité avec laquelle un agent IA pouvait reproduire des failles Danfoss déjà documentées. Ils ont utilisé un modèle d’IA grand public (Claude Sonnet 4.6) dans un éditeur de code (Cursor), avec le firmware disponible publiquement, les références des failles (CVE) et des outils d’analyse. Résultat :
- Durée : environ 28 minutes.
- Coût : environ 6 dollars d’utilisation de l’IA.
- Résultat : deux failles enchaînées pour exécuter des commandes avec les privilèges « root » (le contrôle total de l’équipement), sur un équipement de laboratoire.
Une nuance importante : l’IA a eu besoin d’un chercheur pour la remettre sur la bonne voie. Il ne s’agit pas d’une découverte autonome, et les failles étaient déjà publiques.
Le message n’en reste pas moins clair : pas besoin d’un modèle de pointe, ni de moyens illimités. Le délai entre la publication d’une faille et sa reproduction pratique se raccourcit. C’est une bonne raison de traiter les bases sans attendre.
5 gestes d’hygiène qui font la différence
La bonne nouvelle : les parades sont connues et accessibles.
- Ne pas exposer les interfaces : les rendre accessibles uniquement depuis le réseau interne.
- Sécuriser la télémaintenance : VPN, double authentification, accès temporaires pour les prestataires, traçabilité.
- Mettre à jour ou remplacer les équipements anciens, surtout ceux qui sont en fin de vie et appliquer les correctifs dès leur publication : le délai avant exploitation se réduit.
- Segmenter le réseau industriel : isoler la régulation du froid du réseau informatique et d’Internet, avec une zone tampon (DMZ industrielle).
- Superviser les températures de façon indépendante : des alertes qui ne dépendent pas du système de supervision lui-même.
La détection en continu (un SOC spécialisé OT) complète cette base, mais ne la remplace pas.
La sécurité OT en pratique chez Advens : partir de ce que voit réellement un attaquant
Chez Advens, nous abordons la sécurité des équipements industriels avec une logique simple : on ne protège bien que ce que l’on voit, et on ne détecte bien que ce que l’on a cloisonné.
Concrètement, l’approche suit plusieurs temps, qui se nourrissent les uns les autres :
- Voir ce qui est exposé : veille sur la surface d’exposition (EASM) et renseignement sur les risques (CTI), pour repérer vos équipements avant qu’un tiers ne le fasse.
- Contrôler les accès : bastion d’administration, avec accès tracés, temporaires et double authentification.
- Cloisonner : architecture de segmentation et DMZ industrielle.
- Corriger : gestion des vulnérabilités (VOC) et priorisation des équipements exposés.
- Détecter : SOC OT, pour surveiller les accès, les changements de configuration et les commandes anormales.
L’enjeu n’est pas d’empiler des outils. C’est de donner aux équipes une vision claire, un plan d’actions priorisé et la capacité de vérifier, dans le temps, que l’exposition diminue réellement.
Par où commencer cette semaine
- Lister vos équipements industriels connectés, y compris ceux gérés par des prestataires.
- Vérifier lesquels sont accessibles depuis Internet.
- Contrôler qui peut intervenir à distance, et comment.
Pas besoin de tout résoudre d’un coup : le premier pas, c’est la visibilité.