L’IA ne relève plus du futur ni du conditionnel : elle a déjà reconfiguré la menace. Les attaquants l’utilisent pour industrialiser leurs campagnes, produire des variantes à volume quasi illimité et accélérer chaque étape, de la reconnaissance à l’exploitation. Face à cela, empiler des règles et des scans ne suffit plus. Il faut changer de modèle de défense.
C’est le fil rouge de Cyber Compass 2026, une série de webinars pendant laquelle les experts d’Advens ont partagé ce qu’ils observaient sur le terrain et ce qu’ils avaient déjà mis en œuvre.
Pourquoi regarder les replays de Cyber Compass 2026 ?
- Distinguer les usages réels des mythes : quelles techniques les attaquants adoptent-ils vraiment, d’après les incidents traités par le CERT ?
- Repenser les fondamentaux : vulnérabilités, détection, identités, Shadow IA. Chaque pilier de la cyberdéfense est bousculé.
- S’appuyer sur du concret : des réalisations opérationnelles dans le SOC, l’audit et la GRC, et pas seulement des promesses.
- Gagner du temps : sept sessions de 30 minutes, à regarder quand vous le souhaitez.
Ce que vous allez y découvrir
Côté attaquants : ce qui se passe vraiment
Un attaquant sur un serveur compromis colle 250 lignes de commandes générées par une IA, en « faisant du ping-pong » avec son assistant : c’est ce qu’a observé le CERT d’Advens en rejouant ses actions. Fabian Cosset détaille les usages réellement constatés en réponse à incident, et ceux qui relèvent encore du mythe. Dans l’entreprise, la surface d’attaque se déplace aussi vers les identités : John Zaki montre pourquoi un humain compte désormais jusqu’à 45 identités machines à ses côtés, agents IA compris.
Côté défense : sortir du réflexe « scanner et empiler »
Dans une démonstration avec SentinelOne, le VOC passe de 248 000 vulnérabilités à 8 priorités en trois clics, en tenant compte de l’exploitabilité et du contexte métier. Sur le Shadow IA, la leçon est contre-intuitive : bloquer ne fonctionne pas, il faut d’abord voir les usages. Et pour les équipes qui se demandent par où commencer, les intervenants proposent une démarche concrète, pas un énième constat.
Côté SOC : l’IA au travail, avec ses échecs
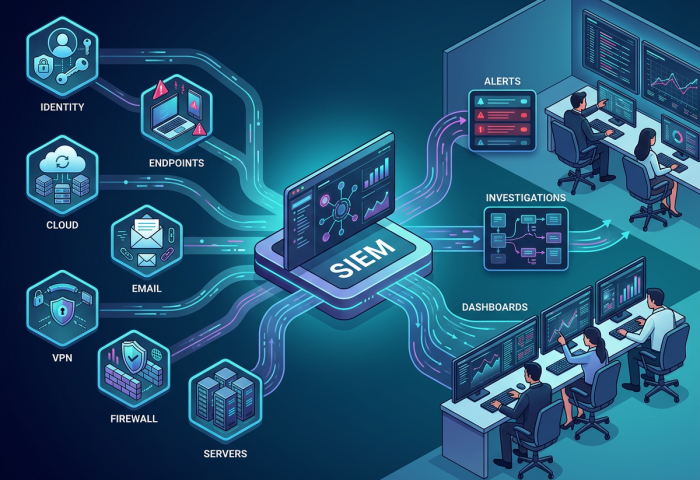
Charles Beniac partage ce qui n’a pas marché (demander à un LLM « voici l’alerte, dis-moi si c’est une menace » ne suffit pas) et comment les analystes ont fini par faire confiance à l’outil. Jérémie Jourdin, lui, s’attaque à un angle mort : entre 85 et 98 % des logs envoyés au SOC ne déclenchent aucune alerte. Que se passe-t-il si l’on détecte plus tôt, au plus près de la source ?
L’ouverture de la série, avec Benjamin Leroux et Tristan Savalle, donne le cadre : comment Advens industrialise l’IA dans ses propres métiers, de la plateforme au pentest augmenté, avec l’humain dans la boucle.
Rattrapez Cyber Compass 2026
Que vous soyez RSSI, DSI, analyste ou architecte, ces replays vous donnent des repères pour adapter votre défense à une menace qui évolue à la vitesse de l’IA. Sept sessions de 30 minutes, avec démos et retours d’expérience, à regarder quand vous voulez.